Návrh a správa sítí, serverů a firemního cloudu
Návrh, výstavba a správa vlastních sítí, Linux serverů a firemního cloudu na Kubernetes s dohledem nad provozem.
SMYSL A PŘÍNOS
Sítě, servery a cloud: co řešíme a komu pomáháme.
Infrastrukturu navrhujeme s ohledem na aplikace, uživatele a každodenní správu. Propojujeme vlastní sítě, Linux servery a Kubernetes s dohledem nad provozem podle potřeb konkrétní firmy.
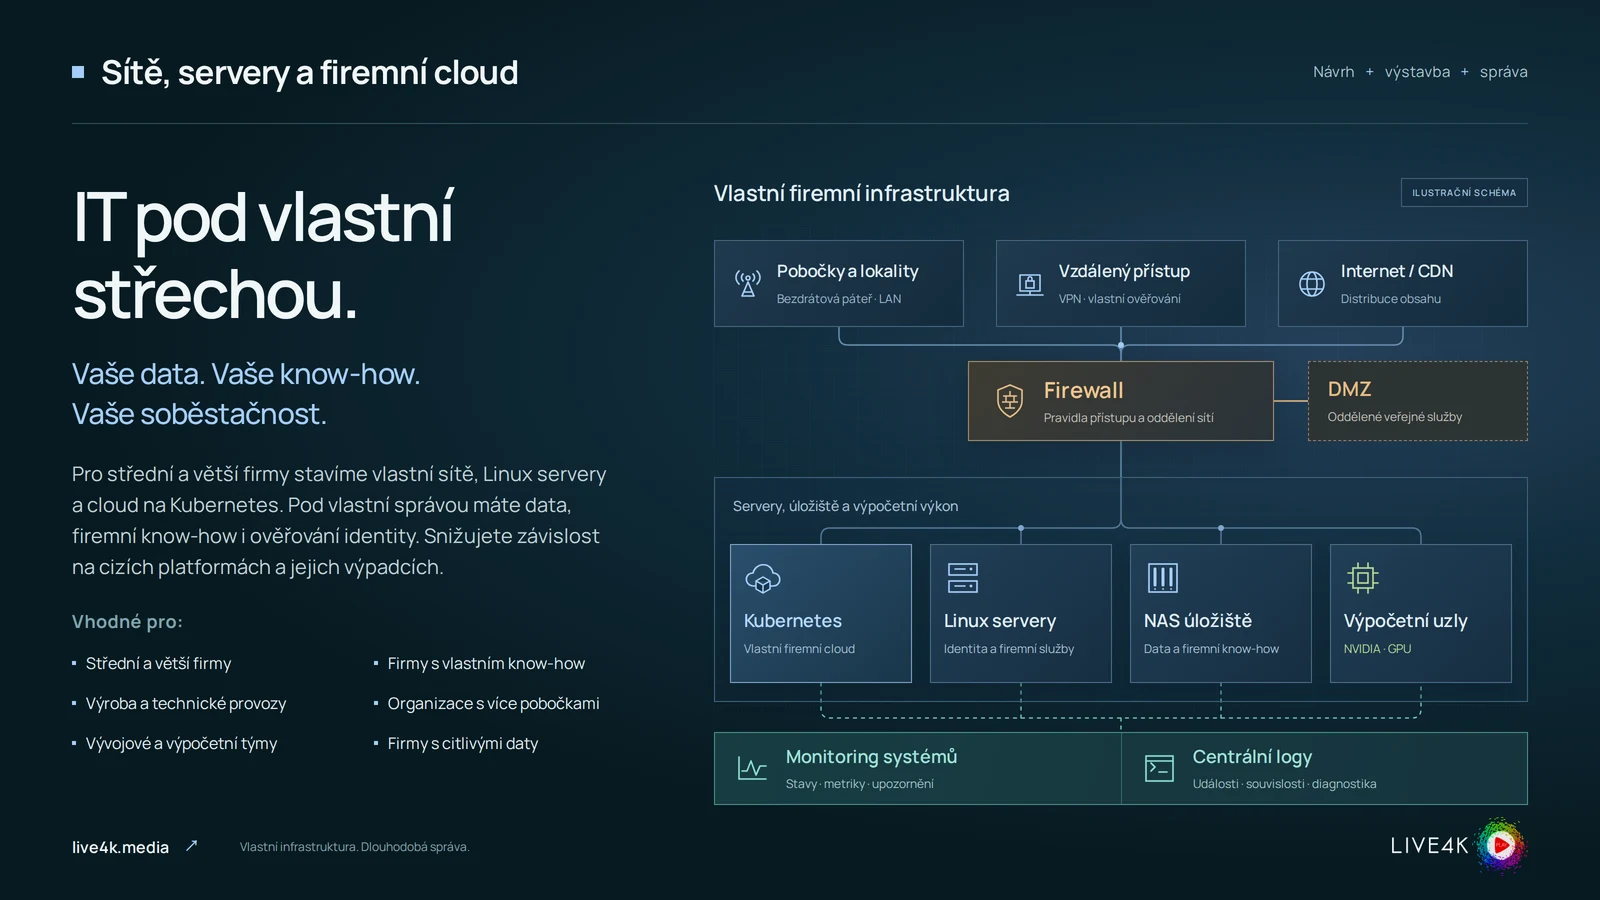
Pro střední a větší firmy propojujeme síťovou infrastrukturu, servery, úložiště, ověřování identity a výpočetní prostředky do spravovaného prostředí.
Firma může mít větší kontrolu nad daty, know-how a identitou a omezovat závislost na externích platformách podle vlastních provozních potřeb.
Pro koho
- Střední a větší firmy
- Organizace s více pobočkami
- Výrobní a technické provozy
- Vývojové a výpočetní týmy
- Firmy vyžadující kontrolu nad vlastními daty
Kdy se hodí
Při rozvoji vlastní infrastruktury, propojování lokalit nebo potřebě mít data a firemní služby pod vlastní správou.
Kde a v jakém prostředí
Ve firemní infrastruktuře a mezi pobočkami. Způsob umístění a vzdáleného přístupu se navrhuje pro konkrétní prostředí.
KONKRÉTNÍ MOŽNOSTI
Co řešení umí.
Sítě a propojení lokalit
LAN, bezdrátová páteř a VPN podle návrhu.
Oddělení a přístupy
Firewall, DMZ a ověřování identity.
Výpočetní prostředí
Linux servery, Kubernetes a případné GPU uzly.
Úložiště
Prostor pro data a firemní služby.
Monitoring a logy
Přehled stavů a podklady pro diagnostiku.
MOŽNOSTI VYUŽITÍ
Jak může pomoci v praxi.
Příklady situací, pro které řešení navrhujeme. Konkrétní podobu a očekávaný přínos upřesníme podle vašeho zadání.
Firma s více pobočkami
Propojit lokality a spravovat vlastní firemní služby a data.
Síťový návrh, vlastní servery, identita a dohled.
Očekávaný přínosJednotnější správa a větší kontrola nad prostředím.
Vývojový tým s vlastními výpočty
Propojit výpočetní kapacity, úložiště a dohled.
Návrh serverového prostředí podle workloadu a obnovovacích potřeb.
Očekávaný přínosKontrolovatelnější kapacita a provozní odpovědnost.
Firma přesouvující důležité služby pod vlastní správu
Rozhodnout, co má vlastnit a kdo to bude provozovat.
Katalog služeb, kritičnosti, identity a obnovy před samotnou realizací.
Očekávaný přínosRealistický návrh provozního modelu.
OD VSTUPŮ K VÝSLEDKU
Jak to funguje.
Síť, ověřování identity, výpočet, úložiště a dohled se plánují jako související prostředí. Návrh musí počítat nejen s běžným během, ale také se správou, výpadky a obnovou.
- 01
Zmapovat potřeby
Sepíší se služby, lokality a očekávané zatížení.
Od vás: Popsat kritičnost služeb a omezení.
- 02
Navrhnout provozní celek
Sladí se přístupy, kapacity, oddělení a obnova.
Od vás: Potvrdit odpovědnosti a priority.
- 03
Realizovat a propojit
Zavedou se dohodnuté části prostředí.
Od vás: Zajistit součinnost v místě.
- 04
Ověřit provoz a obnovu
Návrh se posoudí také podle chování při poruše.
Od vás: Potvrdit přijatelné dopady a postupy.
- 05
Spravovat a rozvíjet
Provoz má konkrétní dohled a odpovědnosti.
Od vás: Řídit změny obchodních potřeb.
Vstupy, výstupy a části řešení
Co vstupuje do řešení
Katalog potřebných služeb
Co firma provozuje a jaké má nároky. Tento vstup potřebujeme pro realizaci.
Lokality a připojení
Prostory, konektivita a dostupné vybavení. Tento vstup potřebujeme pro realizaci.
Provozní požadavky
Dostupnost, správa, obnova a vlastník odpovědnosti. Tento vstup potřebujeme pro realizaci.
Co vzniká na výstupu
Návrh prostředí
Vymezené služby, kapacity a rozhraní.
Technický návrh bez veřejných provozních tajemství
Zprovozněné části infrastruktury
Dohodnuté sítě, servery a platformní služby.
Funkční firemní prostředí
Provozní přehled a pravidla
Dohled, odpovědnosti a dohodnuté obnovovací postupy.
Monitoring a provozní dokumentace
Části řešení
Sítě a propojení lokalit
LAN, bezdrátová páteř a VPN podle návrhu.
Oddělení a přístupy
Firewall, DMZ a ověřování identity.
Výpočetní prostředí
Linux servery, Kubernetes a případné GPU uzly.
Úložiště
Prostor pro data a firemní služby.
Monitoring a logy
Přehled stavů a podklady pro diagnostiku.
NÁVAZNOSTI A FORMÁTY
Jak zapadne do vašeho prostředí.
Firemní aplikace
Provoz a propojení aplikací s identitou, sítí a dohledem.
Podmínky propojení
- Technické požadavky konkrétní aplikace.
Co je potřeba domluvit zvlášť
- Univerzální migrace každé aplikace bez přípravy.
VPN a síťové propojení
Přístup a komunikace mezi vymezenými lokalitami a službami.
Podmínky propojení
- Zaměření a pravidla přístupů.
Co je potřeba domluvit zvlášť
- Veřejné zveřejnění skutečných topologií nebo přístupů.
Monitoring a centrální logy
Sběr stavů a diagnostických informací podle návrhu.
Podmínky propojení
- Určené signály a odpovědnost za reakci.
Co je potřeba domluvit zvlášť
- Garance vyřešení incidentu pouze sběrem metrik.
PŘÍPRAVA A PŘEDÁNÍ
Co spolu potřebujeme domluvit.
Sestavit katalog služeb a jejich kritičnosti; z něj odvodit návrh jedné reprezentativní části prostředí.
Co potřebujeme od vás
- Kritičnost a pravidla přístupu
- Provozní součinnost
- Rozhodnutí o investicích a odpovědnostech
Předpoklady realizace
- Provozní vlastník a požadavky
- Kapacity místa, napájení a konektivity
- Plán obnovy a správy
Co zajistí náš tým
- Technický návrh
- Realizace v dohodnutém rozsahu
- Dohled a správa podle smlouvy
Co při předání ověříme
- Skutečná funkce potřebných služeb
- Oddělení přístupů
- Dohodnuté testy záloh a obnovy
- Korektní stop/start závislostí podle návrhu
Model spolupráce a rozsah dodávky
Možnosti spolupráce
- Návrh infrastruktury
- Výstavba nebo rozšíření
- Dohodnutá dlouhodobá správa
Způsob provozu
- Firemní prostředí
- Propojené lokality
- Vlastní cloudové a výpočetní služby
Co ovlivňuje rozsah
- Počet lokalit a služeb
- Požadovaná kapacita
- Dostupnost a obnova
- Rozsah správy a podpory
Otázky pro první rozhovor
- Které služby jsou pro firmu kritické?
- Kolik lokalit a uživatelů prostředí obsluhuje?
- Jaké workloady a data se provozují?
- Kdo spravuje identitu a přístupy?
- Jaký výpadek a ztráta dat jsou přijatelné?
- Jak se dnes ověřuje obnova?
- Kdo bude zajišťovat běžnou správu a reakci na incident?
Rozsah, dostupnost a podmínky
- Vlastní provoz vyžaduje správu, kapacity a dohodnutou odpovědnost.
- Schéma showreelu je ilustrační, nikoli zákaznická topologie nebo provozní reference.
- Dostupnost, bezpečnostní parametry a servisní úrovně se sjednávají samostatně.
Co není automaticky součástí nabídky
- Neověřené bezpečnostní certifikace
- SLA a nepřetržitá pohotovost bez dohody
- Garance úspor nebo úplné nezávislosti na všech dodavatelích
ČASTÉ OTÁZKY
Co vás může zajímat.
Znamená vlastní cloud automaticky levnější provoz?
Ne. Je třeba porovnat kapacity, správu, obnovu a skutečný provozní model.
Je monitoring totéž co zajištěná dostupnost?
Ne. Monitoring poskytuje důkazy a upozornění; dostupnost závisí na návrhu, reakci a sjednaných postupech.
Jsou ve feedu skutečné adresy a topologie?
Ne. Feed popisuje schopnosti a podmínky nabídky, ne provozní konfiguraci.
POJĎME SE SPOJIT
Proberme možnosti spolupráce.
Vyberte si termín krátkého hovoru. Navážeme na tento projekt a společně upřesníme vaše potřeby, podmínky a další postup.
Konkrétní rozsah a možnosti realizace domluvíme podle vašeho zadání.
Rezervaci hovoru připravujeme. Pokud se formulář nenačte, napište nám e-mail nebo zavolejte na +420 773 749 040.